الحوكمة والمخاطر والامتثال والمرونة. مترابطة منذ التصميم.
يربط iShield GRC مخاطر المؤسسة والامتثال والضوابط والتأكيد ومجالات الحوكمة المتخصصة من خلال نموذج تشغيلي متكامل واحد، لتمكين القرارات المستنيرة وتنسيق المساءلة والتحسين المستمر.
25 قدرة · أربعة مجالات · دورة حياة واحدة من ثماني مراحل · أساس معلوماتي واحد للحوكمة.
رؤى الحوكمة على مستوى المؤسسة بأكملها
تحتاج مجالس الإدارة والقيادات التنفيذية إلى ما يتجاوز معرفة حالة الامتثال. فهي بحاجة إلى فهم الترابط بين المخاطر والالتزامات والضوابط والاضطرابات، وتحديد من يتحمل مسؤولية التعامل معها. وينظم iShield GRC الحوكمة حول هذا السؤال.
رؤى الحوكمة على مستوى المؤسسة
تستمد معلومات المخاطر والامتثال والضوابط والحوادث والتأكيد من أساس مشترك للحوكمة، وتعرض عبر Analytics Hub، لتمنح القيادة مرجعًا واحدًا عبر مختلف التخصصات.
مساءلة مترابطة
يعمل المسؤولون والمراجعون ووظائف المخاطر والتدقيق الداخلي ضمن مساحة عمل مشتركة، مع إمكانية تتبع المسؤوليات من الخط الأول وصولًا إلى التأكيد المستقل.
قرارات مستنيرة بالمخاطر
تقيم المخاطر في ضوء الضوابط والالتزامات والأحداث التي تؤثر فيها، لتعكس الأولويات مستوى التعرض الفعلي للمخاطر بدلًا من الاعتماد على سجلات منفصلة.
تأكيد يمكنك الاعتماد عليه
تعرف الضوابط مرة واحدة في المكتبة الخاضعة للحوكمة، وتربط بالالتزامات التي تدعمها، بحيث تشكل الاختبارات والأدلة والنتائج سجل تأكيد متسقًا.
المرونة المؤسسية
تتكامل تخصصات الاستمرارية والحوادث والسلامة والأطراف الثالثة مع مخاطر المؤسسة، بحيث يجري التخطيط للاضطرابات والتدرب على التعامل معها واستخلاص الدروس منها ضمن نموذج الحوكمة نفسه.
من برامج متوازية إلى نظام حوكمة واحد
غالبًا ما تدير المؤسسات الناضجة المخاطر والامتثال والتدقيق والمرونة والخصوصية والأخلاقيات في برامج متوازية. وقد يدار كل منها بكفاءة، لكنها مجتمعة تترك فجوات بين المسؤولين والتصنيفات والأدلة.
برامج متوازية
- تصنيفات مختلفة للمخاطر والضوابط والالتزامات نفسها
- طلب الأدلة مرارًا من وظائف مختلفة
- تتبع النتائج بمعزل عن المخاطر والضوابط المرتبطة بها
- التعامل مع التغييرات التنظيمية بصورة غير رسمية، مع غموض المسؤوليات
- مطابقة التقارير الموجهة للقيادة يدويًا
نظام حوكمة واحد مع iShield GRC
- تعريفات وتصنيفات مشتركة تدار في المكتبات الموحدة / iMDTE
- ربط الضوابط بالالتزامات والمخاطر التي تعالجها
- ربط النتائج والمسائل والإجراءات بالتقييمات وعمليات التدقيق والحوادث التي نشأت عنها
- فرز التغييرات التنظيمية حسب الأولوية وإسنادها كمهام ذات مسؤولين محددين ضمن الرصد والتحليل التنظيمي
- إعداد التقارير الموجهة للقيادة من معلومات المنصة الخاضعة للحوكمة في Analytics Hub
يكمن الفرق في نموذج تشغيلي متكامل واحد للحوكمة، يربط مخاطر المؤسسة والامتثال والتأكيد والمرونة والأخلاقيات والإبلاغ عن المخاوف من خلال أساس معلوماتي مشترك للحوكمة.
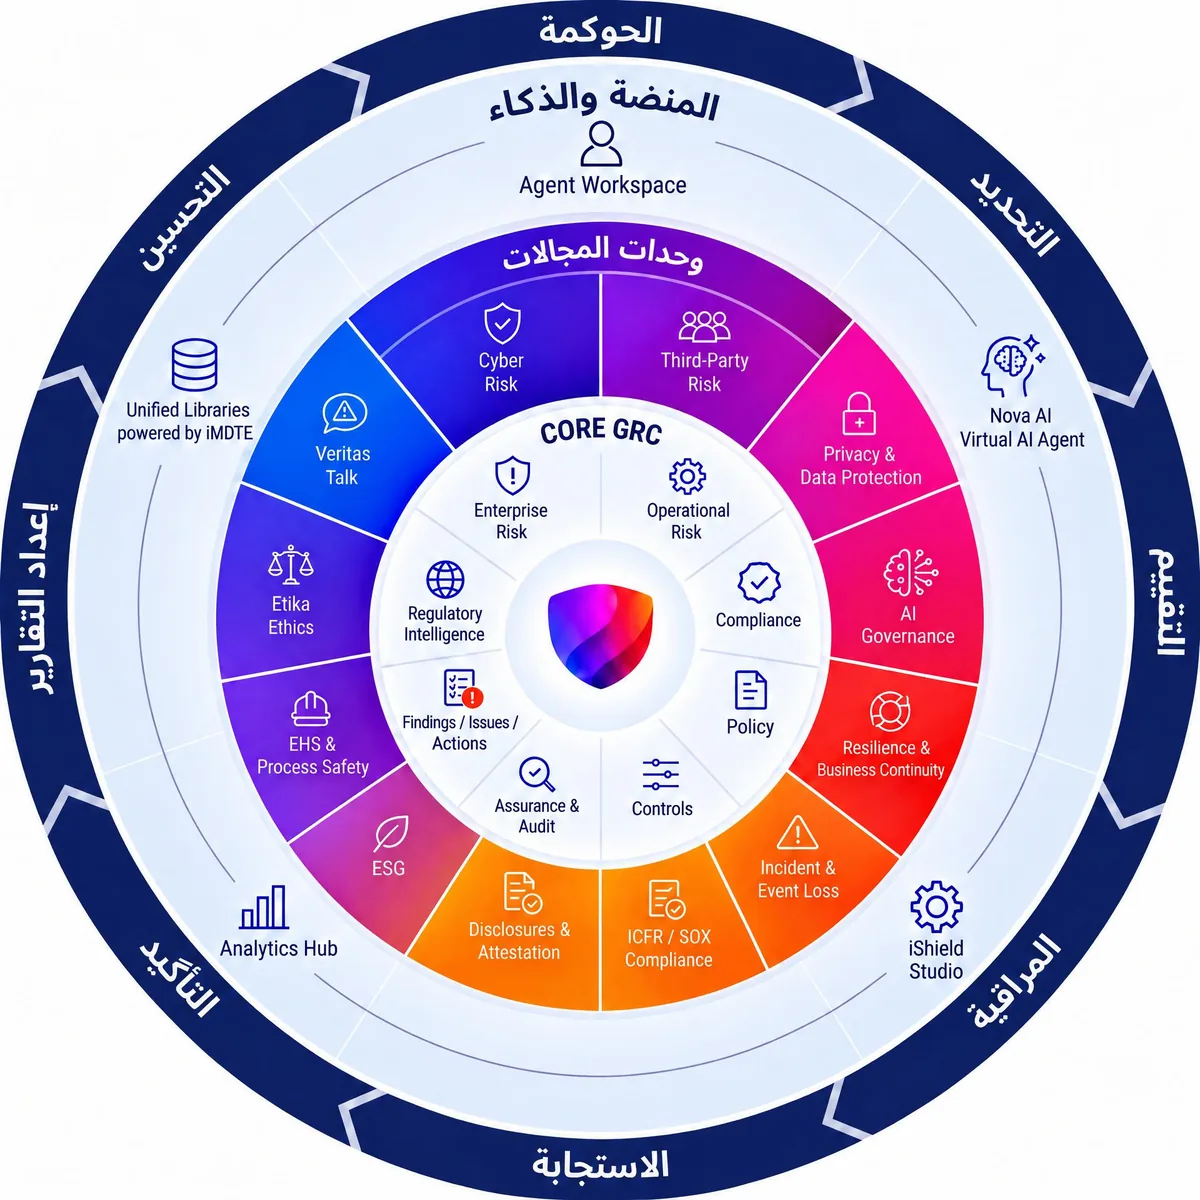
دورة حياة واحدة. لجميع التخصصات.
تسهم كل قدرة في الدورة نفسها المكونة من ثماني مراحل، ليتقدم عمل الحوكمة عبر مراحل محددة بدلًا من الانتقال بين أنظمة منفصلة.
المرحلة 1 من 8
الحوكمة
حدد التوجه والسياسات والأخلاقيات والتعهدات التي تلتزم بها المؤسسة.
- Policy Management
- Etika
- AI Governance
- الرصد والتحليل التنظيمي
- المكتبات الموحدة / iMDTE
توضح المراحل كيفية ترابط القدرات؛ وتضبط كل مؤسسة الدورة وفق نموذج الحوكمة الخاص بها.
بنية متكاملة، لا مجرد مجموعة من الوحدات
في صميم البنية تأتي المكتبات الموحدة / iMDTE، وهي الأساس المعلوماتي المشترك للحوكمة، الذي يدعم التعريفات والتصنيفات المشتركة والعلاقات الخاضعة للحوكمة عبر القدرات المعنية. وتوفر Agent Workspace مساحة عمل مشتركة، فيما تقدم Analytics Hub رؤية مشتركة عبر التخصصات. وتستند قدرات المجالات المتعلقة بالمخاطر والامتثال والحوكمة المتخصصة إلى هذا الأساس حيثما ينطبق، بما يساعد على الحفاظ على اتساق التعريفات الأساسية.
الأساس المعلوماتي للحوكمة
المكتبات الموحدة / iMDTE
منصة مشتركة
Agent Workspace، iShield Studio، Analytics Hub، Nova AI
قدرات المجالات
20 قدرة موزعة على ثلاثة مجالات للحوكمة
الحوكمة الأساسية و المخاطر
يشكل مجالان الركيزة الأساسية لمعظم برامج المؤسسات.
المخاطر والمرونة والحوادث (6)
من مخاطر المؤسسات والمخاطر السيبرانية إلى السلامة والاستمرارية وأحداث الخسائر — دورة حياة واحدة للمخاطر خاضعة للحوكمة.
إدارة مخاطر المؤسسات (ERM)
حدد مخاطر المؤسسة وقيمها وعالجها وراقبها بذكاء ودقة
استكشف على ishieldgrc.com — إدارة مخاطر المؤسسات (ERM) (يفتح ishieldgrc.com في علامة تبويب جديدة)إدارة المخاطر التشغيلية
اضبط حالات عدم اليقين التشغيلي — واربط المخاطر بالقرارات اليومية
استكشف على ishieldgrc.com — إدارة المخاطر التشغيلية (يفتح ishieldgrc.com في علامة تبويب جديدة)إدارة المخاطر السيبرانية
طبق حوكمة شاملة للمخاطر السيبرانية — من SOC إلى مجلس الإدارة
استكشف على ishieldgrc.com — إدارة المخاطر السيبرانية (يفتح ishieldgrc.com في علامة تبويب جديدة)إدارة مخاطر البيئة والصحة والسلامة (EHS) وسلامة العمليات
البيئة والصحة والسلامة وسلامة العمليات ضمن لوحة تحكم تشغيلية واحدة
استكشف على ishieldgrc.com — إدارة مخاطر البيئة والصحة والسلامة (EHS) وسلامة العمليات (يفتح ishieldgrc.com في علامة تبويب جديدة)المرونة واستمرارية الأعمال
اضمن الاستمرارية وحافظ على الثقة واحم العمليات الحيوية
استكشف على ishieldgrc.com — المرونة واستمرارية الأعمال (يفتح ishieldgrc.com في علامة تبويب جديدة)إدارة الحوادث والخسائر الناجمة عن الأحداث
استجب بسرعة أكبر، وافهم الأثر بصورة أفضل، وامنع التكرار
استكشف على ishieldgrc.com — إدارة الحوادث وخسائر الأحداث (يفتح ishieldgrc.com في علامة تبويب جديدة)
الامتثال والضوابط والتأكيد (8)
الالتزامات والسياسات والضوابط وعمليات التدقيق والتأكيد على التقارير المالية — مترابطة من البداية إلى النهاية.
إدارة الامتثال
حول الامتثال إلى ميزة استراتيجية — مؤتمتة ومحدثة باستمرار
استكشف على ishieldgrc.com — إدارة الامتثال (يفتح ishieldgrc.com في علامة تبويب جديدة)الرصد والتحليل التنظيمي
استشرف التغييرات التنظيمية — وحولها إلى إجراءات داخل المنصة
استكشف على ishieldgrc.com — الرصد والتحليل التنظيمي (يفتح ishieldgrc.com في علامة تبويب جديدة)Policy Management
أنشئ السياسات وطبق حوكمتها وأنفذها على مستوى مؤسستك بالكامل
استكشف على ishieldgrc.com — Policy Management (يفتح ishieldgrc.com في علامة تبويب جديدة)إدارة الضوابط
أسس بيئة الضوابط لديك وطبق حوكمتها وحسنها بدقة
استكشف على ishieldgrc.com — إدارة الضوابط (يفتح ishieldgrc.com في علامة تبويب جديدة)إدارة التأكيد وAudit Management
اربط ضوابط التدقيق والأدلة والنتائج عبر دورة حياة التدقيق لديك
استكشف على ishieldgrc.com — إدارة التأكيد والتدقيق (يفتح ishieldgrc.com في علامة تبويب جديدة)إدارة الامتثال لمتطلبات ICFR / SOX
أدر برنامجًا لمتطلبات SOX 302 و404 يمكن الدفاع عنه بالأدلة، على منصة واحدة جاهزة للتدقيق
استكشف على ishieldgrc.com — إدارة الامتثال لمتطلبات ICFR / SOX (يفتح ishieldgrc.com في علامة تبويب جديدة)إدارة الإفصاحات والإقرارات
إقرارات وإقرارات فرعية ومسارات سير العمل للإفصاح على مستوى المؤسسة
استكشف على ishieldgrc.com — إدارة الإفصاحات والإقرارات (يفتح ishieldgrc.com في علامة تبويب جديدة)إدارة النتائج والمسائل والإجراءات
سجل واحد لكل نتيجة ومسألة وإجراء معالجة وأدلة إغلاق
استكشف على ishieldgrc.com — إدارة النتائج والمسائل والإجراءات (يفتح ishieldgrc.com في علامة تبويب جديدة)
مجالات متخصصة وناشئة في الحوكمة
تتزايد التوقعات المتعلقة بالاستدامة والموردين والبيانات الشخصية والذكاء الاصطناعي والسلوك. ويجمع iShield GRC هذه التخصصات ضمن دورة الحياة والأساس المعلوماتي نفسيهما، بدلًا من إنشاء جزر معزولة جديدة.
إدارة الممارسات البيئية والاجتماعية والحوكمة (ESG)
عزز الأداء المستدام بإشراف ذكي على الجوانب البيئية والاجتماعية والحوكمة (ESG)
استكشف على ishieldgrc.com — إدارة الجوانب البيئية والاجتماعية والحوكمة (ESG) (يفتح ishieldgrc.com في علامة تبويب جديدة)إدارة مخاطر الأطراف الثالثة (TPRM)
رؤية وتحكم مركزيان في منظومة مزودي الخدمات والموردين والشركاء لديك
استكشف على ishieldgrc.com — إدارة مخاطر الأطراف الثالثة (TPRM) (يفتح ishieldgrc.com في علامة تبويب جديدة)الخصوصية وحماية البيانات
طبق متطلبات GDPR وCCPA وقوانين الخصوصية العالمية عمليًا على منصة واحدة خاضعة للحوكمة
استكشف على ishieldgrc.com — الخصوصية وحماية البيانات (يفتح ishieldgrc.com في علامة تبويب جديدة)AI Governance
طبق الحوكمة على الذكاء الاصطناعي الذي تطوره مؤسستك وتشتريه وتدمجه
استكشف على ishieldgrc.com — AI Governance (يفتح ishieldgrc.com في علامة تبويب جديدة)Etika: نظام مدونة الأخلاقيات
ابن ثقافة قائمة على النزاهة والشفافية والسلوك المسؤول
استكشف على ishieldgrc.com — Etika: نظام مدونة الأخلاقيات (يفتح ishieldgrc.com في علامة تبويب جديدة)Veritas Talk: نظام الإبلاغ عن المخالفات
مكن موظفيك من الإبلاغ بأمان وثقة ودون الكشف عن هوياتهم
استكشف على ishieldgrc.com — Veritas Talk: نظام الإبلاغ عن المخالفات (يفتح ishieldgrc.com في علامة تبويب جديدة)
الأخلاقيات والإبلاغ عن المخالفات جزء من محفظة الحلول الأساسية — Etika لمدونات السلوك وVeritas Talk للإبلاغ السري.
منصة مشتركة و ذكاء اصطناعي خاضع للحوكمة
تدعم خمس قدرات مشتركة جميع المجالات. وهي الأساس الذي تقوم عليه قدرات كل مجال، وليست وحدات أعمال منفصلة.
Agent Workspace
مساحة عمل موحدة تراعي الأدوار، يتعاون فيها جميع ممارسي GRC مع Nova AI في المهام والتقييمات والمراجعات والموافقات، مع السياق الكامل والأدلة وسجل التدقيق.
استكشف على ishieldgrc.com — Agent Workspace (يفتح ishieldgrc.com في علامة تبويب جديدة)المكتبات الموحدة / iMDTE
مكتبة موحدة وخاضعة للحوكمة تضم الكيانات والتصنيفات والضوابط والمخاطر والالتزامات وقوائم القيم المحددة، وتعتمد عليها كل وحدة من وحدات iShield وكل وكيل ذكاء اصطناعي بوصفها المرجع المعتمد. تعريف واحد ومسؤول واحد ودورة حياة واحدة، للاستخدام في كل مكان.
استكشف على ishieldgrc.com — المكتبات الموحدة / iMDTE (يفتح ishieldgrc.com في علامة تبويب جديدة)iShield Studio
بيئة تطوير منخفضة التعليمات البرمجية وخاضعة للحوكمة، تصمم فيها فرق الأعمال النماذج وتؤتمت سير العمل وتنشئ لوحات المعلومات وتنشر المحتوى، مع تطبيق ضوابط أمان المنصة وتصنيفاتها وسجل التدقيق افتراضيًا.
استكشف على ishieldgrc.com — iShield Studio (يفتح ishieldgrc.com في علامة تبويب جديدة)Analytics Hub
نسيج تحليلي موحد يجمع الإشارات من جميع تخصصات GRC، بما فيها المخاطر والامتثال والضوابط والتدقيق وICFR وESG والخصوصية وEHS والأطراف الثالثة والأمن السيبراني والحوادث والإفصاحات، ويستند إلى البنية الأساسية لiMDTE.
استكشف على ishieldgrc.com — Analytics Hub (يفتح ishieldgrc.com في علامة تبويب جديدة)Nova AI / وكيل ذكاء اصطناعي افتراضي
مساعد ذكاء اصطناعي خاضع للحوكمة وقابل للتفسير ومصمم للمؤسسات، ومدمج في جميع أنحاء المنصة. يجيب Nova AI عن أسئلة GRC استنادًا إلى بياناتك الخاضعة للحوكمة، ويعد مسودات التقييمات والإفصاحات وينفذ المهام، مع ضوابط الإشراف البشري ورقابة AI Governance.
استكشف على ishieldgrc.com — Nova AI / وكيل الذكاء الاصطناعي الافتراضي (يفتح ishieldgrc.com في علامة تبويب جديدة)
ذكاء اصطناعي يساعد ويوصي وينفذ، في إطار الحوكمة
- المساعدة
- يجيب Nova AI / وكيل الذكاء الاصطناعي الافتراضي عن أسئلة GRC استنادًا إلى بيانات خاضعة للحوكمة، ويلخص المخاطر والضوابط والحوادث والملاحظات.
- التوصيات وإعداد المسودات
- يعد مسودات التقييمات والإفصاحات ويقترح الخطوات التالية ليراجعها الممارسون.
- تنفيذ المهام ضمن نطاق الصلاحيات
- يمكنه تنفيذ المهام نيابة عن المستخدمين ضمن صلاحياتهم وضوابط الحوكمة المعتمدة، مع إمكانية تتبع كل إجراء. ولا يعمل دون قيود.
- إشراف بشري وحوكمة قابلان للتهيئة
- تطبق ضوابط الإشراف البشري ورقابة AI Governance، مع تهيئتها وفق سياسات المؤسسة.
Nova AI هو المساعد داخل المنصة. أما AI Governance فهي قدرة مستقلة لحوكمة أنظمة الذكاء الاصطناعي الخاصة بالمؤسسة ونماذجها وحالات استخدامها والالتزامات المرتبطة بها.
الاستخدام المسؤول للذكاء الاصطناعي والبياناتمسارات الحوكمة عبر القدرات
فيما يلي أمثلة تمثيلية توضح كيف يمكن لأعمال الحوكمة أن تنتقل بين القدرات ضمن دورة حياة واحدة. وتهيئ كل مؤسسة مسارات سير العمل الخاصة بها.
من التغيير التنظيمي إلى التحقق من فعالية الضوابط
يسجل التزام جديد ويقيم في الرصد التنظيمي، ويعين مسؤول عنه. وتراجع السياسة المتأثرة في Policy Management، وتحدث الضوابط ذات الصلة في إدارة الضوابط، وتدار الاختبارات والأدلة في التأكيد والتدقيق، وتتابع الفجوات حتى معالجتها في الملاحظات والمشكلات والإجراءات.
مراحل دورة الحياة: الحوكمة (عرض المرحلة في دورة الحياة)التحديد (عرض المرحلة في دورة الحياة)المراقبة (عرض المرحلة في دورة الحياة)التأكيد (عرض المرحلة في دورة الحياة)التحسين (عرض المرحلة في دورة الحياة)
من الحادث إلى مرونة أقوى
يسجل حدث ويحقق فيه ضمن إدارة الحوادث وخسائر الأحداث. ويسترشد بأثره في تقييم المخاطر ذي الصلة في ERM أو المخاطر التشغيلية، وتراجع خطط الاستمرارية المتأثرة في المرونة واستمرارية الأعمال، وتتابع الإجراءات التصحيحية حتى إغلاقها.
مراحل دورة الحياة: الاستجابة (عرض المرحلة في دورة الحياة)التقييم (عرض المرحلة في دورة الحياة)التحسين (عرض المرحلة في دورة الحياة)
من تأهيل الموردين إلى الرقابة المستمرة
يقيم طرف ثالث في TPRM، وتراجع الاعتبارات المتعلقة بالبيانات الشخصية في الخصوصية وحماية البيانات، وتربط الضوابط والأدلة ذات الصلة في إدارة الضوابط، ويعين مسؤولون عن المشكلات وتتابع.
مراحل دورة الحياة: التحديد (عرض المرحلة في دورة الحياة)التقييم (عرض المرحلة في دورة الحياة)المراقبة (عرض المرحلة في دورة الحياة)الاستجابة (عرض المرحلة في دورة الحياة)
من اختبار الضوابط إلى الإقرار
تختبر ضوابط التقارير المالية في ICFR / SOX، وتعالج أوجه القصور، وتدعم النتائج الاعتماد النهائي في الإفصاحات والإقرارات، وتوفر Analytics Hub رؤية موحدة للقيادة.
مراحل دورة الحياة: التأكيد (عرض المرحلة في دورة الحياة)إعداد التقارير (عرض المرحلة في دورة الحياة)
من حالة استخدام للذكاء الاصطناعي إلى تشغيل خاضع للحوكمة
تسجل حالة استخدام مقترحة للذكاء الاصطناعي وتصنف وتقيم في AI Governance، وتسجل المخاطر ذات الصلة في ERM، وتطبق الضوابط ويوثق تطبيقها بالأدلة، وتراقب حالة الاستخدام بمرور الوقت.
مراحل دورة الحياة: الحوكمة (عرض المرحلة في دورة الحياة)التقييم (عرض المرحلة في دورة الحياة)المراقبة (عرض المرحلة في دورة الحياة)
حوكمة تتوافق مع متطلبات قطاعك
لكل قطاع جهاته التنظيمية ومخاطره وأصحاب المصلحة فيه. وتطبق iShield GRC دورة الحياة نفسها على الالتزامات المهمة لقطاعك.
الخدمات المالية
أدلة على الوفاء بالتزامات DORA وBasel III وPCI DSS، تجمع أثناء سير العمل.
الرعاية الصحية
التزامات بيانات المرضى بموجب HIPAA والقوانين الصحية المحلية، مع متابعتها وتوثيقها بالأدلة.
التكنولوجيا والبرمجيات كخدمة (SaaS)
أدلة ضوابط SOC 2 وISO 27001 لفرق البرمجيات سريعة التوسع.
الطاقة والمرافق
إدارة متطلبات NERC CIP ومخاطر OT/ICS وتوثيقها بالأدلة عبر العمليات الحيوية.
التصنيع
مخاطر سلسلة الإمداد وضوابط ISO 27001، موثقة بالأدلة في كل موقع.
التجزئة والتجارة الإلكترونية
أدلة PCI DSS ومخاطر الأطراف الثالثة عبر جميع قنوات البيع.
القطاع الحكومي
التزامات FedRAMP وNIST وسيادة البيانات، مع متابعتها وتوثيقها بالأدلة.
التعليم
التزامات FERPA وبيانات الطلاب، خاضعة للحوكمة وجاهزة للعرض.
الاتصالات
متطلبات مرونة الشبكات والقواعد العابرة للحدود، موثقة بالأدلة في مكان واحد.
ترد اللوائح لتوضيح السياق، ولا تعني الحصول على شهادات اعتماد.
جزء من منظومة مترابطة للمؤسسة
iShield GRC هي إحدى منصات iShield الخمس: iShield Nexus لإدارة خدمات الأعمال وتقنية المعلومات (ITSM)، وiShield Connect لعلاقات العملاء والشركاء، وiShield One لتخطيط موارد المؤسسات، وiShield Link للتكامل، وiShield GRC للحوكمة والمخاطر والامتثال. ويحدد نطاق التكامل لكل بيئة.
إدارة خدمات تقنية المعلومات للمؤسسات (ITSM)
استكشف iShield Nexus
إدارة علاقات العملاء للمؤسسات (CRM)
استكشف iShield Connect
تخطيط موارد المؤسسات (ERP)
استكشف iShield One
تكامل المؤسسات
استكشف iShield Link
ترد التزاماتنا بالأمان والخصوصية في مركز الثقة، ونهجنا في الذكاء الاصطناعي في الاستخدام المسؤول للذكاء الاصطناعي والبيانات.
تستخدم في حلول الأعمال التالية
تجمع وحدات iShieldGRC ضمن حلول iShield هذه الموجهة نحو النتائج، ويجمع كل حل قدرات من Nexus وConnect وOne وLink وGRC.
استكشف جميع القدرات وعددها 25 قدرة
استخدم التصفية حسب المجال للعثور على القدرات التي تناسب برنامجك. تفتح كل قدرة صفحتها التفصيلية على ishieldgrc.com.
المنصة ومساحة العمل والذكاء
الأساس المشترك الذي تعمل عليه جميع تخصصات GRC — مساحة عمل واحدة، وبنية بيانات أساسية واحدة، ونسيج تحليلات واحد، ووكيل ذكاء اصطناعي واحد.
- قدرة مشتركة على مستوى المنصة
Agent Workspace
مساحة عمل تشغيلية واحدة لموظفي GRC والمحللين والمراجعين وNova AI
- قدرة مشتركة على مستوى المنصة
المكتبات الموحدة / iMDTE
الركيزة الأساسية للبيانات الرئيسية والتصنيفات وقوائم القيم المحددة في كل وحدة من وحدات iShield
- قدرة مشتركة على مستوى المنصة
iShield Studio
استوديو منخفض التعليمات البرمجية لتهيئة النماذج ومسارات سير العمل ولوحات المعلومات والمحتوى
- قدرة مشتركة على مستوى المنصة
Analytics Hub
لوحات معلومات تنفيذية ومؤشرات المخاطر الرئيسية (KRIs) ومؤشرات الأداء الرئيسية (KPIs) وتحليلات تتيح التعمق في التفاصيل عبر جميع التخصصات
- قدرة مشتركة على مستوى المنصة
Nova AI / وكيل ذكاء اصطناعي افتراضي
ذكاء اصطناعي حواري يرشد المستخدمين ويجيب عن أسئلة الحوكمة والمخاطر والامتثال (GRC) وينفذ المهام
أسئلة يطرحها المشترون في المؤسسات
- تستند القدرات إلى أساس مشترك لمعلومات الحوكمة، وهو Unified Libraries / iMDTE، الذي يدير التصنيفات والمخاطر والضوابط والالتزامات التي تستخدمها كل قدرة، إلى جانب مساحة عمل وتحليلات مشتركة. وينظم العمل وفق دورة حياة واحدة للحوكمة من ثماني مراحل، مما يتيح ربط الأنشطة ذات الصلة عبر القدرات المختلفة وإعداد تقارير عنها بصورة متسقة.
- لا. يمكن للمؤسسات البدء بقدرات تتوافق مع أولوياتها العاجلة، مثل إدارة المخاطر المؤسسية أو إدارة الامتثال أو ICFR / SOX، وتوسيع نطاقها بمرور الوقت. ويمكننا مساعدتك في تحديد نطاق أولي خلال عرض توضيحي.
- يخطط للتنفيذ بالتعاون مع فريقك، استنادًا إلى نموذج الحوكمة والأطر والبيانات الحالية والأولويات لديكم. ويتم الاتفاق على النطاق وتسلسل التنفيذ والمسؤوليات خلال مرحلة استكشاف المتطلبات، بدلًا من تحديدها مسبقًا.
- يوفر Nova AI المساعدة والصياغة والتوصيات وتنفيذ المهام ضمن صلاحيات المستخدم، مع ضوابط للإشراف البشري ورقابة من AI Governance. وبشكل منفصل، تساعد قدرة AI Governance المؤسسات على حوكمة أنظمة الذكاء الاصطناعي الخاصة بها والالتزامات المرتبطة بها. وتوضح صفحة الذكاء الاصطناعي المسؤول واستخدام البيانات التزاماتنا.
- صمم iShield GRC للعمل إلى جانب منصات iShieldSoft، ويمكن تقييم إمكانات الربط بالأنظمة المؤسسية الأخرى من خلال iShield Link. وتراجع متطلبات التكامل لكل بيئة على حدة.
- تناقش خيارات النشر وفق متطلبات كل مؤسسة خلال عملية التقييم.
- اطلب عرضًا توضيحيًا وأخبرنا بالقدرات وتحديات الحوكمة الأهم بالنسبة لك. سنخصص الجلسة وفق أولوياتك.
شاهد الحوكمة المترابطة أثناء العمل
أخبرنا بأولويات الحوكمة لديك، وسنوضح لك كيف يربط iShield GRC بين المخاطر والامتثال والتأكيد والمرونة على أساس موحد للحوكمة.